← Tous les travaux

// FICHIER 06 — PROJET CLIENT · GÉNÉRATION VISUELLE

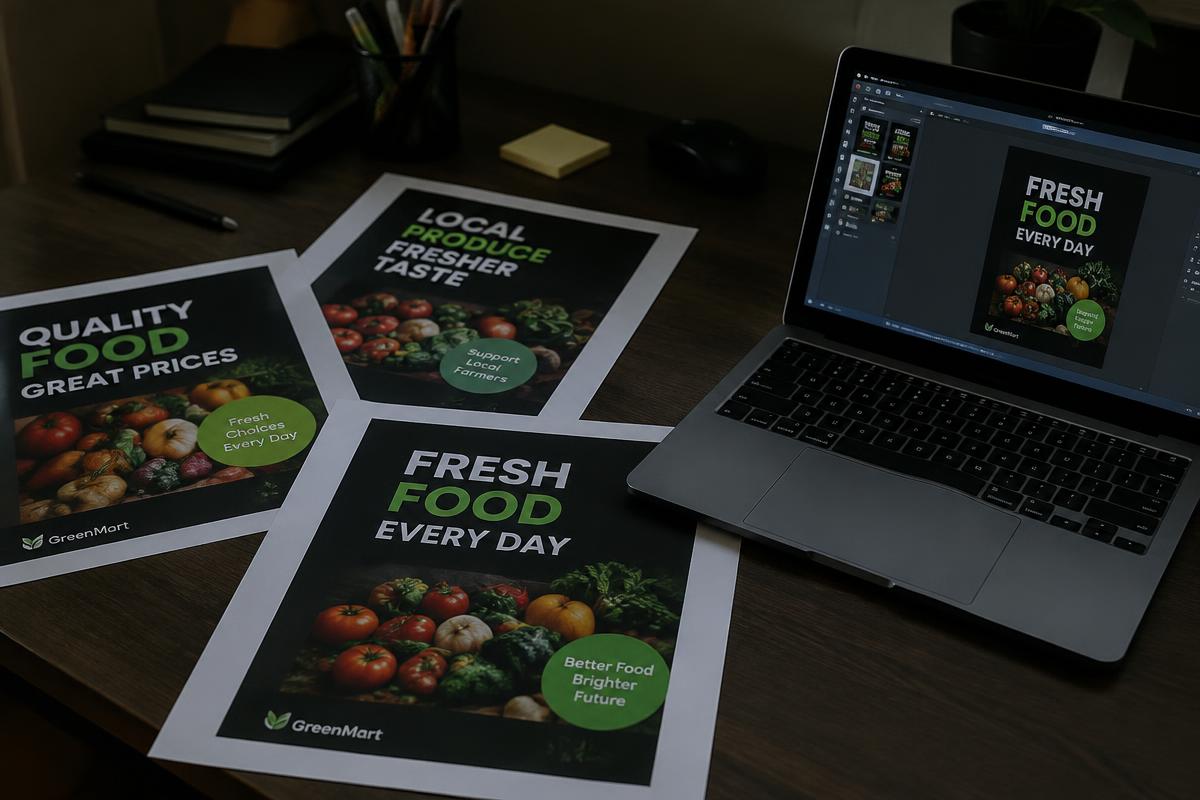
Génération de visuels automatisée pour le retail

Outil IA de génération de visuels promotionnels — affiches produits, posts réseaux sociaux, stories, campagnes SMS — livré pour Yelly'z Studio Social, puis adapté récemment pour QG Sport, une boutique parisienne.
Continuez à explorer

// FICHIER 01 — OPEN SOURCE · MICROSOFT

J'ai proposé une faille à la Microsoft AI Red Team

Après avoir audité leur outil open source PyRIT, j'ai identifié une catégorie de risque non couverte — l'Excessive Agency — et proposé une nouvelle stratégie d'attaque directement à l'équipe.

LIRE LE DOSSIER →

// FICHIER 02 — CONFÉRENCE

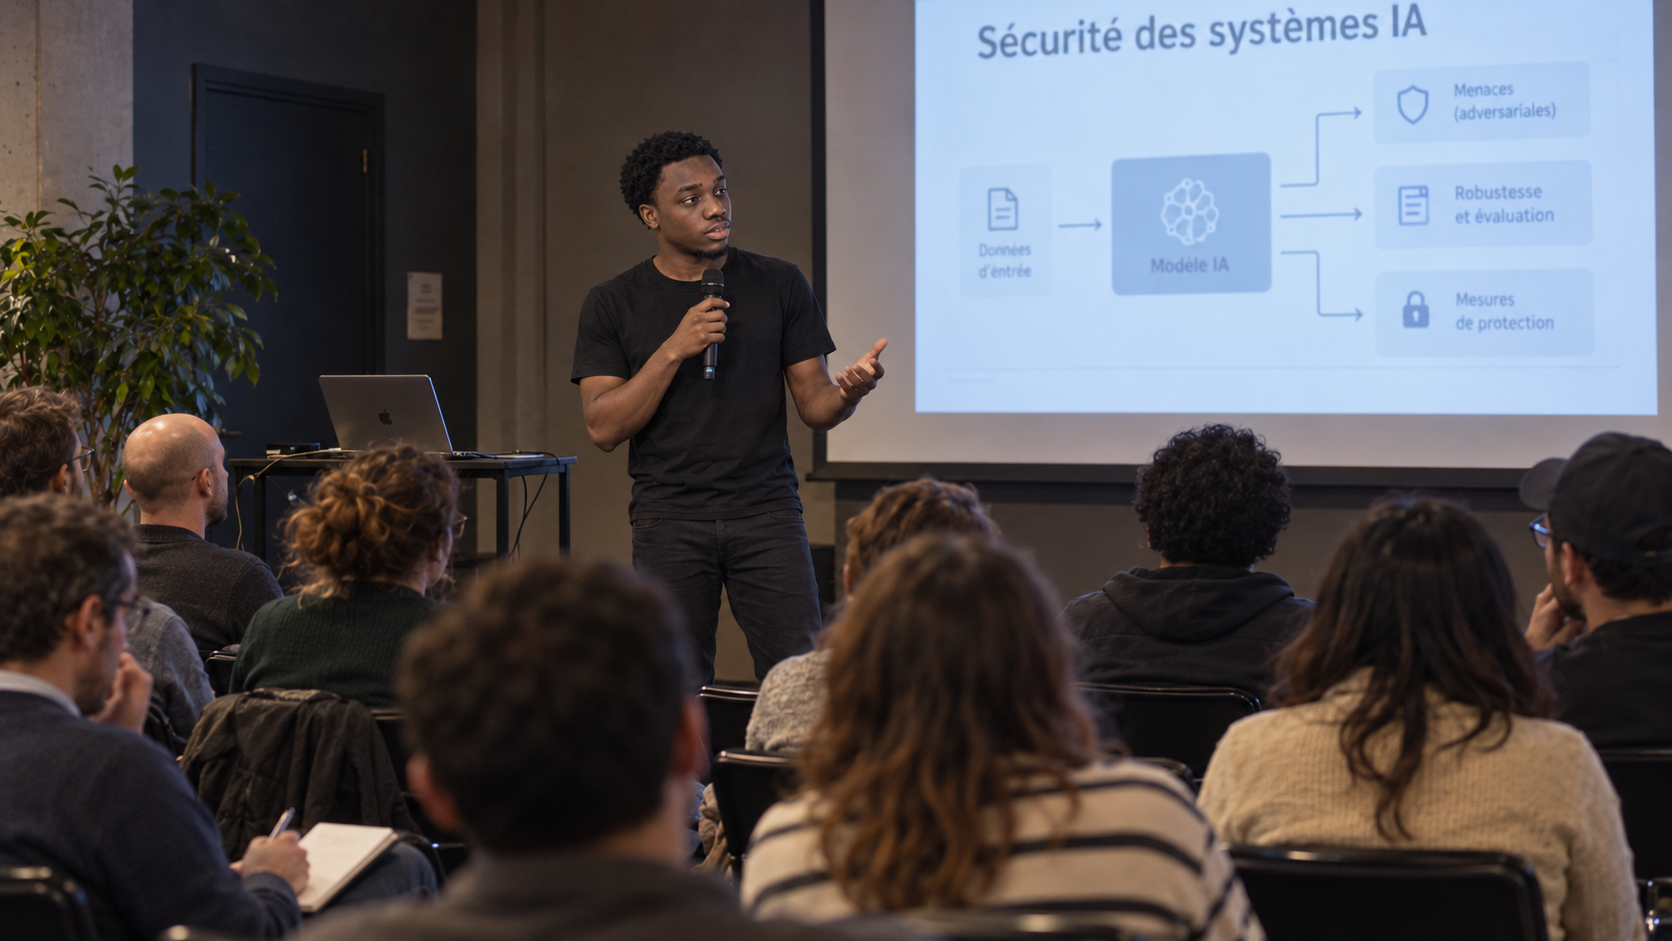
Sécurité des systèmes IA

Intervention publique sur les menaces, la robustesse et les mesures de protection à mettre en place face aux risques des systèmes IA.

LIRE LE DOSSIER →

// FICHIER 03 — PROJET CLIENT · WHATSAPP

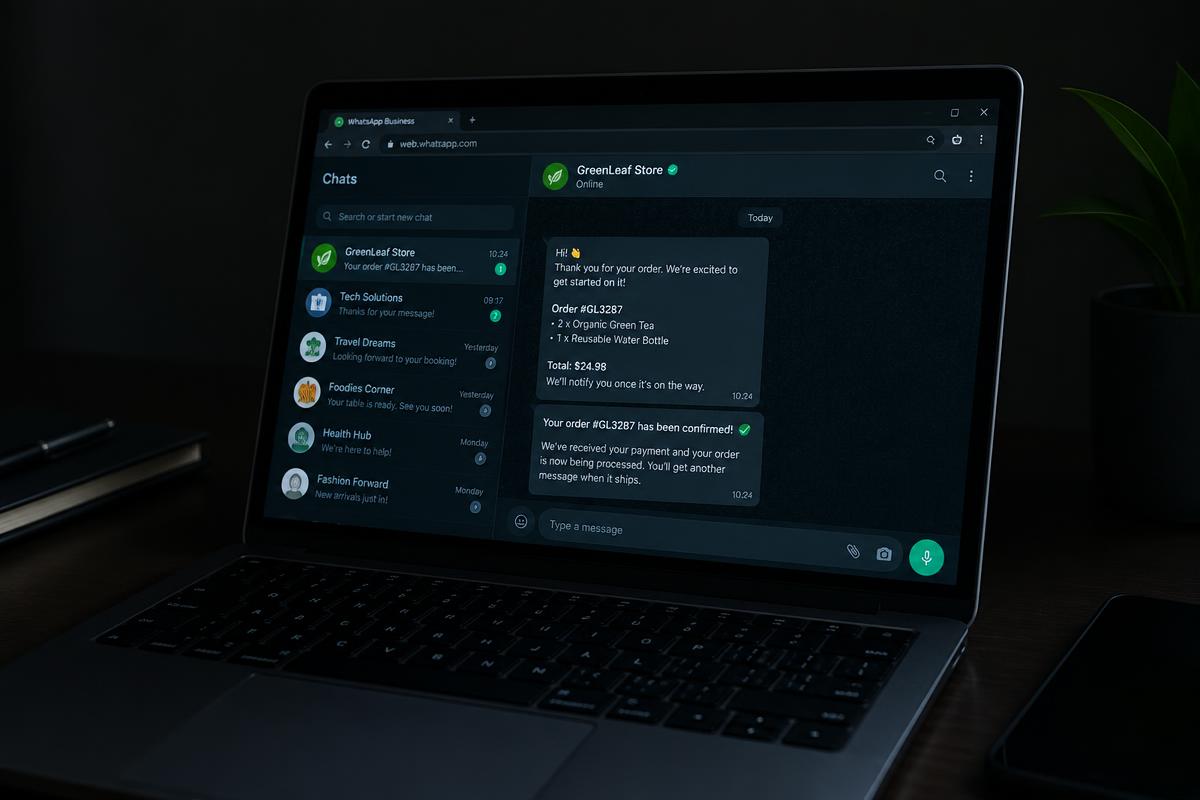
Agent Autonome E-Commerce & WhatsApp

Agent IA en production gérant le traitement automatisé des commandes et la synchronisation des avis clients en temps réel.

LIRE LE DOSSIER →

// FICHIER 04 — AUDIT & RED TEAMING

AI Agent Security Assessment

Analyse et tests de sécurité d'un agent IA : instructions, outils, permissions, données et intégrations externes.

LIRE LE DOSSIER →

// FICHIER 05 — R&D · SÉCURITÉ AGENTIQUE

Cyphira — Lab d'agent IA sécurisé

Agent connecté à une base d'entreprise via un registre d'outils, avec permissions par rôle vérifiées côté backend (pas seulement indiquées au LLM) — démonstration concrète de l'excessive agency et de sa mitigation, avec exécuteur d'actions et journal d'audit.

Python · Gemini function calling · RAG · SQLite

LIRE LE DOSSIER →

// FICHIER 07 — OUTIL · DÉTECTION PROMPT INJECTION

Guardian AI — Détection de prompt injection en temps réel

Moteur de détection exposé via API, avec génération automatique de rapports PDF pour documenter chaque incident.

Python · API

LIRE LE DOSSIER →

// FICHIER 08 — OPEN SOURCE · CI/CD

AegisCI — Tests adversariaux automatisés

Outil DevSecOps en ligne de commande exécutant 142 vecteurs d'attaque adversariale à chaque déploiement, pour bloquer les contournements de garde-fous avant la mise en production.

CLI · GitHub Actions

LIRE LE DOSSIER →